۱۰ اشتباه رایج در امنیت شبکه که باعث هک شدن سازمانها میشود
در سالهای اخیر حملات سایبری دیگر تنها متوجه شرکتهای بزرگ نیستند. کسبوکارهای کوچک و متوسط نیز به دلیل ضعف در زیرساختهای امنیتی، هدف مهاجمان قرار میگیرند. بسیاری از نفوذها نه به دلیل استفاده از ابزارهای پیچیده، بلکه به خاطر اشتباهات سادهای رخ میدهند که سالها در شبکه باقی ماندهاند.
بسیاری از مدیران تصور میکنند خرید یک فایروال گرانقیمت یا نصب یک آنتیویروس قدرتمند برای تأمین امنیت کافی است، در حالی که امنیت شبکه مجموعهای از فرآیندها، سیاستها، تجهیزات و آموزش کاربران است. اگر تنها یکی از این بخشها به درستی اجرا نشود، احتمال نفوذ به شکل قابل توجهی افزایش پیدا میکند.
در این مقاله مهمترین اشتباهاتی را بررسی میکنیم که بیشترین سهم را در حملات سایبری دارند و برای هر مورد، راهکارهای عملی ارائه خواهیم داد.
چرا امنیت شبکه اهمیت زیادی دارد؟
امروزه تقریباً تمام اطلاعات ارزشمند یک سازمان روی شبکه قرار دارد؛ از اطلاعات مالی گرفته تا اسناد محرمانه، اطلاعات مشتریان، ایمیلها، سرورها و سامانههای داخلی. از دست رفتن یا افشای این اطلاعات میتواند خسارتهای مالی و اعتباری جبرانناپذیری ایجاد کند.
بر اساس گزارشهای بینالمللی، بخش زیادی از حملات باجافزاری تنها به دلیل وجود آسیبپذیریهایی انجام شدهاند که ماهها قبل برای آنها وصله امنیتی منتشر شده بود اما مدیران شبکه هرگز آن را نصب نکرده بودند.
| نوع تهدید | پیامد |
|---|---|
| نفوذ به سرور | سرقت اطلاعات و دسترسی غیرمجاز |
| باجافزار | رمزگذاری فایلها و توقف فعالیت سازمان |
| فیشینگ | سرقت نام کاربری و رمز عبور کارکنان |
| DDoS | از دسترس خارج شدن سرویسها |
اشتباه اول: استفاده از رمزهای عبور ضعیف
با وجود پیشرفت فناوری، هنوز هم یکی از رایجترین دلایل نفوذ، استفاده از رمزهای عبور ساده است. رمزهایی مانند:
- 123456
- admin
- Password
- Company123
- نام شرکت + سال جاری
چنین رمزهایی در مدت چند ثانیه توسط ابزارهای Brute Force یا Dictionary Attack قابل حدس هستند.
راهکار
- حداقل ۱۴ کاراکتر
- استفاده از حروف کوچک و بزرگ
- اعداد
- نمادهای ویژه
- عدم استفاده از اطلاعات شخصی
- تغییر دورهای رمزهای مدیریتی
اشتباه دوم: بهروزرسانی نکردن تجهیزات شبکه
یکی از خطرناکترین اشتباهات، استفاده از نسخههای قدیمی Firmware روی روترها، سوئیچها، فایروالها و تجهیزات بیسیم است.
بسیاری از آسیبپذیریهای شناختهشده تنها با یک بهروزرسانی ساده برطرف میشوند، اما در بسیاری از سازمانها این کار ماهها یا حتی سالها به تعویق میافتد.
مهاجمان معمولاً ابتدا نسخه سیستمعامل تجهیزات را شناسایی کرده و سپس آسیبپذیریهای همان نسخه را جستجو میکنند. اگر وصله امنیتی نصب نشده باشد، فرآیند نفوذ بسیار ساده خواهد بود.
بهترین روش مدیریت بهروزرسانی
- تهیه نسخه پشتیبان از تنظیمات
- بررسی Release Note شرکت سازنده
- آزمایش در محیط تست
- بهروزرسانی خارج از ساعات کاری
- بررسی صحت عملکرد پس از نصب
اشتباه سوم: عدم استفاده از احراز هویت چندمرحلهای (MFA)
حتی اگر کاربران از رمزهای عبور قدرتمند استفاده کنند، همچنان احتمال افشای رمز وجود دارد. حملات فیشینگ، بدافزارها و نشت اطلاعات میتوانند رمز عبور را در اختیار مهاجم قرار دهند.
احراز هویت چندمرحلهای یا MFA لایه دوم امنیت را فراهم میکند. در این روش، علاوه بر رمز عبور، کاربر باید کدی یکبارمصرف، اعلان تأیید یا کلید امنیتی را نیز ارائه کند.
مزایای MFA
- کاهش چشمگیر احتمال نفوذ
- محافظت از حسابهای مدیریتی
- جلوگیری از سوءاستفاده از رمزهای لو رفته
- افزایش امنیت دسترسی از راه دور
امروزه تقریباً تمامی سرویسهای مهم مانند ایمیل سازمانی، VPN، پنلهای مدیریتی و سرویسهای ابری از MFA پشتیبانی میکنند و فعالسازی آن باید یکی از اولین اقدامات هر مدیر شبکه باشد.
اشتباه چهارم: باز گذاشتن پورتها و سرویسهای غیرضروری
یکی از اصول مهم امنیت شبکه، کاهش سطح حمله (Attack Surface) است. هر سرویس یا پورتی که روی یک سرور، روتر یا فایروال فعال باشد، در صورت وجود آسیبپذیری میتواند به نقطه ورود مهاجم تبدیل شود. بسیاری از سازمانها پس از راهاندازی سرویسها، دیگر هیچگاه بررسی نمیکنند که کدام پورتها همچنان فعال هستند و آیا واقعاً به آنها نیاز دارند یا خیر.
به عنوان مثال، ممکن است سرویس Remote Desktop تنها برای انجام یک عملیات موقت فعال شده باشد، اما پس از پایان کار همچنان از اینترنت در دسترس باقی بماند. همین موضوع میتواند راه نفوذ مهاجمان را هموار کند.
نمونهای از سرویسهایی که باید بررسی شوند
| سرویس | وضعیت پیشنهادی | دلیل |
|---|---|---|
| RDP | محدود به VPN یا IP مشخص | هدف رایج حملات Brute Force |
| FTP | جایگزینی با SFTP | انتقال اطلاعات بدون رمزنگاری |
| Telnet | غیرفعال | عدم رمزنگاری ارتباط |
| SSH | فقط برای مدیران شبکه | محدودسازی دسترسی |
| SMB | محدود به شبکه داخلی | جلوگیری از سوءاستفاده بدافزارها |
راهکارهای پیشنهادی
- بهصورت دورهای پورتهای باز را بررسی کنید.
- سرویسهای بلااستفاده را حذف یا غیرفعال کنید.
- دسترسی مدیریتی را فقط از طریق VPN انجام دهید.
- از قوانین محدودکننده در فایروال استفاده کنید.
- دسترسی بر اساس IP یا گروههای مشخص تعریف شود.
اشتباه پنجم: نداشتن نسخه پشتیبان (Backup)
بسیاری از مدیران شبکه تصور میکنند تهیه نسخه پشتیبان تنها برای بازیابی اطلاعات حذفشده کاربرد دارد، اما واقعیت این است که Backup آخرین خط دفاعی در برابر باجافزار، خرابی سختافزار، خطای انسانی و حتی حوادث طبیعی محسوب میشود.
اگر نسخه پشتیبان بهدرستی طراحی نشده باشد، در زمان وقوع حادثه ممکن است سازمان هیچ راهی برای بازیابی اطلاعات نداشته باشد. متأسفانه بسیاری از باجافزارهای امروزی ابتدا نسخههای پشتیبان متصل به شبکه را نیز رمزگذاری میکنند.
قانون 3-2-1
- حداقل ۳ نسخه از اطلاعات داشته باشید.
- اطلاعات روی ۲ نوع رسانه متفاوت ذخیره شود.
- حداقل ۱ نسخه خارج از شبکه اصلی یا بهصورت آفلاین نگهداری شود.
همچنین تهیه نسخه پشتیبان بدون آزمایش فرآیند بازیابی، ارزش چندانی ندارد. بهصورت دورهای فایلها و ماشینهای مجازی را از نسخه پشتیبان بازیابی کنید تا از صحت آن اطمینان حاصل شود.
اشتباه ششم: نداشتن تفکیک شبکه (Network Segmentation)
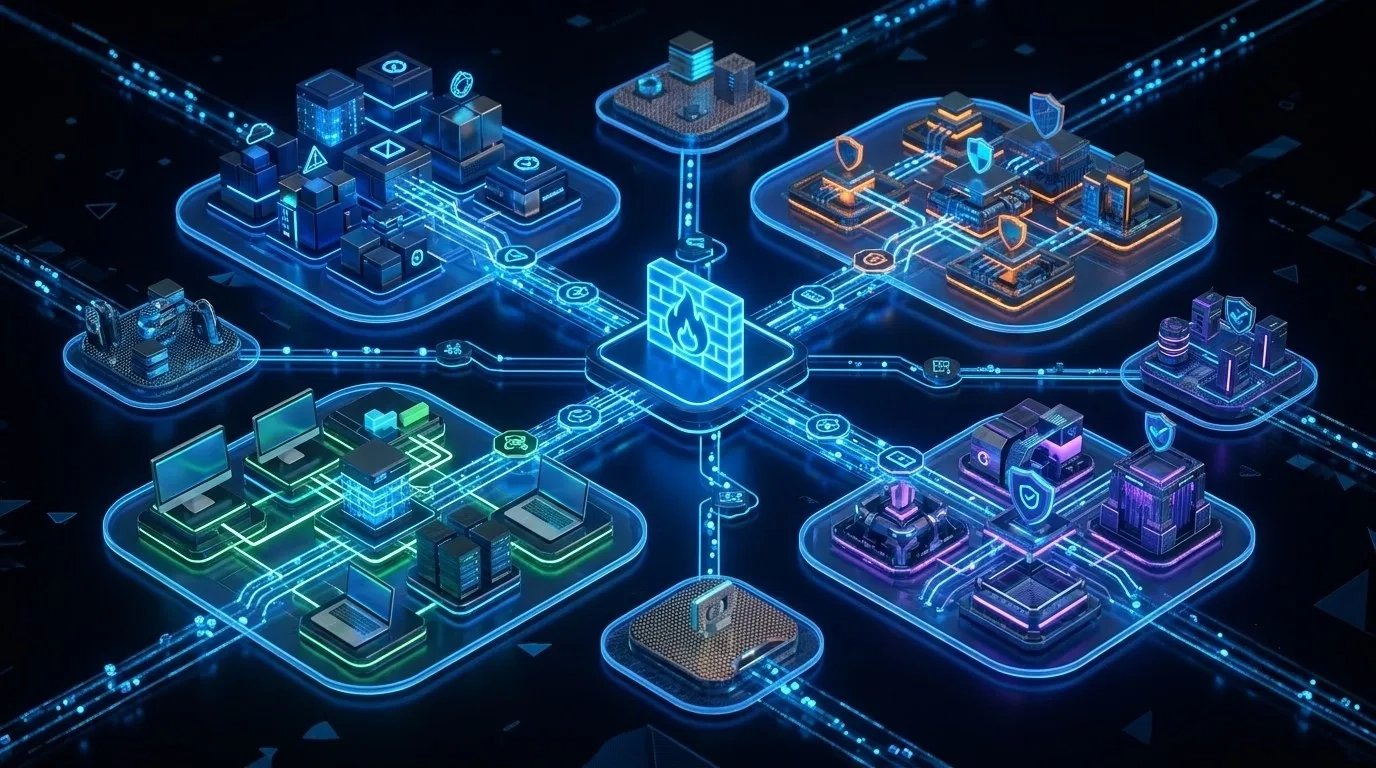
یکی از رایجترین اشتباهات در شبکههای سازمانی، قرار دادن تمام کاربران، سرورها، دوربینها، تجهیزات VoIP و دستگاههای اینترنت اشیا در یک شبکه واحد است. در چنین شرایطی، اگر تنها یک سیستم آلوده شود، احتمال گسترش آلودگی به سایر بخشها بسیار زیاد خواهد بود.
تفکیک شبکه با استفاده از VLAN و سیاستهای فایروال باعث میشود ارتباط میان بخشهای مختلف کنترل شده و دسترسیها بر اساس نیاز واقعی تعریف شوند.
نمونه ساختار پیشنهادی
| بخش | VLAN پیشنهادی |
|---|---|
| کاربران سازمان | VLAN 10 |
| سرورها | VLAN 20 |
| دوربینهای مداربسته | VLAN 30 |
| تلفنهای تحت شبکه | VLAN 40 |
| مهمانان (Guest WiFi) | VLAN 50 |
در این ساختار، هر VLAN تنها به سرویسهایی دسترسی دارد که برای انجام وظایف خود به آن نیاز دارد. این موضوع احتمال حرکت جانبی (Lateral Movement) مهاجم را به میزان قابل توجهی کاهش میدهد.
اشتباه هفتم: بیتوجهی به آموزش کاربران
بخش بزرگی از حملات سایبری نه به دلیل ضعف تجهیزات، بلکه به دلیل اشتباه کاربران رخ میدهد. کلیک روی لینکهای ناشناس، دانلود فایلهای مشکوک، استفاده از حافظههای USB ناشناس یا ارسال اطلاعات محرمانه از طریق ایمیل شخصی، تنها بخشی از خطاهایی هستند که امنیت سازمان را تهدید میکنند.
حتی پیشرفتهترین تجهیزات امنیتی نیز نمیتوانند جایگزین آموزش صحیح کاربران شوند. ایجاد فرهنگ امنیت اطلاعات باید بخشی از برنامههای آموزشی هر سازمان باشد.
موضوعاتی که بهتر است در دورههای آموزشی پوشش داده شوند
- شناسایی ایمیلهای فیشینگ
- مدیریت رمزهای عبور
- استفاده ایمن از اینترنت
- نحوه گزارش رخدادهای مشکوک
- امنیت تجهیزات همراه و لپتاپها
- خطرات استفاده از نرمافزارهای غیرمجاز
برگزاری دورههای آموزشی کوتاه، آزمونهای شبیهسازی حملات فیشینگ و انتشار راهنماهای امنیتی میتواند میزان خطاهای انسانی را به شکل قابل توجهی کاهش دهد.
اشتباه هشتم: عدم ثبت و بررسی لاگهای امنیتی
ثبت رویدادها (Logging) یکی از مهمترین بخشهای امنیت شبکه است، اما در بسیاری از سازمانها یا غیرفعال است یا هیچکس آن را بررسی نمیکند. در نتیجه زمانی که یک حمله رخ میدهد، مدیر شبکه اطلاعات کافی برای تشخیص زمان، روش و مسیر نفوذ در اختیار ندارد.
لاگها اطلاعات ارزشمندی درباره ورود کاربران، تغییرات تنظیمات، تلاشهای ناموفق برای ورود، خطاهای سیستمی و فعالیت سرویسها ثبت میکنند. بررسی منظم این اطلاعات میتواند بسیاری از حملات را قبل از ایجاد خسارت شناسایی کند.
چه تجهیزاتی باید لاگ ارسال کنند؟
- فایروال
- روترها و سوئیچها
- سرورهای ویندوز و لینوکس
- Domain Controller
- سیستمهای مجازیسازی
- آنتیویروس و EDR
- وبسرورها و پایگاههای داده
پیشنهادهای کاربردی
- از یک Syslog Server یا SIEM برای تجمیع لاگها استفاده کنید.
- برای ورودهای ناموفق، تغییرات مدیریتی و فعالیتهای مشکوک هشدار (Alert) تعریف کنید.
- لاگها را حداقل چند ماه نگهداری کنید تا در صورت نیاز امکان بررسی وجود داشته باشد.
اشتباه نهم: استفاده از دسترسی مدیریتی برای همه کاربران
اصل «کمترین سطح دسترسی» (Least Privilege) یکی از پایههای امنیت اطلاعات است. هر کاربر باید تنها به منابع و سرویسهایی دسترسی داشته باشد که برای انجام وظایف خود به آنها نیاز دارد.
در برخی سازمانها، کاربران با حساب Administrator وارد سیستم میشوند یا دسترسی کامل به پوشهها و سرویسهای مختلف دارند. در صورت آلوده شدن یکی از این سیستمها، بدافزار نیز با همان سطح دسترسی اجرا خواهد شد و خسارت بسیار بیشتری ایجاد میکند.
بهترین روش مدیریت دسترسی
- برای فعالیتهای روزمره از حساب کاربری معمولی استفاده کنید.
- حساب Administrator فقط برای مدیریت سیستمها استفاده شود.
- دسترسیها بهصورت دورهای بازبینی شوند.
- پس از خروج کارکنان از سازمان، حسابهای آنها فوراً غیرفعال شود.
- مجوزها بر اساس نقش شغلی (Role-Based Access Control) تعریف شوند.

اشتباه دهم: نداشتن برنامه واکنش به رخدادهای امنیتی
هیچ سازمانی نمیتواند ادعا کند که هرگز هدف حمله قرار نخواهد گرفت. تفاوت سازمانهای موفق با سایرین در نحوه مدیریت حادثه است، نه صرفاً جلوگیری از وقوع آن.
اگر هنگام وقوع حمله مشخص نباشد چه کسی مسئول تصمیمگیری است، کدام سرورها باید از شبکه جدا شوند، چگونه نسخه پشتیبان بازیابی شود و چه زمانی موضوع به مدیران اطلاع داده شود، زمان طلایی برای کنترل حادثه از دست خواهد رفت.
یک برنامه واکنش مناسب باید شامل موارد زیر باشد:
- شناسایی و ثبت رخداد
- ایزوله کردن سیستم آلوده
- بررسی علت نفوذ
- حذف بدافزار یا عامل نفوذ
- بازیابی سرویسها از نسخه پشتیبان
- تهیه گزارش نهایی و اصلاح نقاط ضعف
چکلیست امنیت شبکه
اگر پاسخ هر یک از موارد زیر «خیر» باشد، بهتر است در اسرع وقت برای رفع آن برنامهریزی کنید.
| مورد | وضعیت |
|---|---|
| رمزهای عبور قدرتمند استفاده میشوند. | ☐ |
| احراز هویت چندمرحلهای فعال است. | ☐ |
| تجهیزات شبکه بهروز هستند. | ☐ |
| از اطلاعات نسخه پشتیبان تهیه میشود. | ☐ |
| شبکه به VLANهای مختلف تقسیم شده است. | ☐ |
| لاگهای امنیتی بررسی میشوند. | ☐ |
| کاربران آموزش امنیت دیدهاند. | ☐ |
| برنامه واکنش به رخداد وجود دارد. | ☐ |
جمعبندی
امنیت شبکه با خرید یک تجهیز یا نصب یک نرمافزار تأمین نمیشود؛ بلکه نتیجه اجرای مجموعهای از سیاستها، فرآیندها و اقدامات مستمر است. بسیاری از حملات موفق سایبری از ضعفهایی آغاز میشوند که پیشگیری از آنها هزینه یا پیچیدگی زیادی ندارد، اما نادیده گرفتن آنها میتواند خسارتهای مالی، عملیاتی و اعتباری سنگینی به همراه داشته باشد.
بازبینی منظم تنظیمات امنیتی، بهروزرسانی تجهیزات، آموزش کاربران، تهیه نسخه پشتیبان و پایش مداوم رویدادها، مهمترین اقداماتی هستند که هر سازمان باید در برنامه امنیت اطلاعات خود قرار دهد. با رعایت این اصول، احتمال موفقیت مهاجمان به شکل قابل توجهی کاهش یافته و زیرساخت شبکه در برابر تهدیدات امروزی مقاومتر خواهد شد.
پرسشهای متداول
آیا استفاده از آنتیویروس بهتنهایی برای امنیت شبکه کافی است؟
خیر. آنتیویروس تنها یکی از لایههای امنیتی است. امنیت شبکه نیازمند ترکیبی از فایروال، بهروزرسانی، کنترل دسترسی، نسخه پشتیبان، آموزش کاربران و پایش مداوم است.
هر چند وقت یکبار باید تجهیزات شبکه بهروزرسانی شوند؟
بهترین روش این است که بهصورت منظم اطلاعیههای امنیتی تولیدکنندگان تجهیزات بررسی شود و وصلههای مهم پس از آزمایش، در سریعترین زمان ممکن نصب شوند.
آیا کسبوکارهای کوچک نیز هدف حملات سایبری قرار میگیرند؟
بله. بسیاری از مهاجمان به دلیل پایینتر بودن سطح امنیت، کسبوکارهای کوچک و متوسط را هدف قرار میدهند. رعایت اصول پایه امنیت برای هر اندازه سازمان ضروری است.
اولین اقدام برای افزایش امنیت شبکه چیست؟
ارزیابی وضعیت فعلی شبکه، شناسایی نقاط ضعف، بهروزرسانی تجهیزات، فعالسازی احراز هویت چندمرحلهای و تهیه نسخه پشتیبان، از مهمترین اقدامات اولیه هستند.