راهنمای راهاندازی شبکه امن سازمانی؛ طراحی، تجهیزات، فایروال و امنیت شبکه
در دنیای امروز تقریباً تمام فرآیندهای سازمانی به شبکه وابسته هستند. از ارسال و دریافت ایمیل گرفته تا اجرای نرمافزارهای مالی، سیستمهای مدیریت منابع سازمانی (ERP)، تلفنهای تحت شبکه، سرویسهای ابری و سامانههای امنیتی همگی بر بستر شبکه فعالیت میکنند. به همین دلیل هرگونه اختلال، ضعف امنیتی یا طراحی نادرست در زیرساخت شبکه میتواند منجر به توقف فعالیتهای سازمان، از دست رفتن اطلاعات، کاهش بهرهوری و حتی خسارات مالی قابل توجه شود.
راهاندازی یک شبکه سازمانی صرفاً به اتصال چند کامپیوتر و یک مودم اینترنت محدود نمیشود. شبکه باید به گونهای طراحی شود که علاوه بر پاسخگویی به نیازهای فعلی سازمان، امکان توسعه در آینده را نیز فراهم کند. همچنین باید در برابر تهدیدات امنیتی، خطاهای انسانی، خرابی تجهیزات و حملات سایبری از مقاومت مناسبی برخوردار باشد.
در این راهنمای جامع با اصول طراحی و پیادهسازی شبکه امن سازمانی آشنا میشوید. از تحلیل نیازها و طراحی معماری شبکه گرفته تا انتخاب تجهیزات، پیکربندی فایروال، ایجاد VLAN، راهاندازی VPN، مانیتورینگ و پشتیبانگیری را بهصورت کامل بررسی خواهیم کرد.
شبکه امن سازمانی چیست؟
شبکه امن سازمانی مجموعهای از تجهیزات، نرمافزارها، سیاستها و فرآیندهایی است که امکان تبادل اطلاعات را در محیط سازمان فراهم میکنند و همزمان از دادهها، کاربران و سرویسها در برابر دسترسیهای غیرمجاز محافظت میکنند.
هدف اصلی امنیت شبکه، حفظ سه اصل مهم امنیت اطلاعات است:
- محرمانگی (Confidentiality): اطلاعات فقط در اختیار افراد مجاز قرار بگیرد.
- یکپارچگی (Integrity): اطلاعات بدون تغییر غیرمجاز منتقل یا ذخیره شوند.
- دسترسپذیری (Availability): سرویسها و اطلاعات در زمان مورد نیاز در دسترس باشند.
یک شبکه سازمانی استاندارد باید بتواند میان امنیت، کارایی و قابلیت توسعه تعادل برقرار کند. امنیت بیش از حد ممکن است بهرهوری را کاهش دهد و آزادی بیش از حد نیز احتمال نفوذ و نشت اطلاعات را افزایش میدهد.
چرا امنیت شبکه برای سازمانها اهمیت دارد؟
بسیاری از کسبوکارها تصور میکنند تنها شرکتهای بزرگ هدف حملات سایبری قرار میگیرند؛ در حالی که بخش قابل توجهی از حملات علیه شرکتهای کوچک و متوسط انجام میشود. علت این موضوع آن است که بسیاری از این سازمانها زیرساخت امنیتی مناسبی ندارند و مهاجمان میتوانند با هزینه و زمان کمتر به اهداف خود برسند.
یک نفوذ موفق میتواند پیامدهای زیر را به همراه داشته باشد:
- سرقت اطلاعات مشتریان
- از دست رفتن اطلاعات مالی
- اختلال در ارائه خدمات
- قفل شدن دادهها توسط باجافزار
- آسیب به اعتبار برند
- تحمیل هزینههای بازیابی و جبران خسارت
- مشکلات حقوقی و قانونی
به همین دلیل طراحی صحیح شبکه از همان ابتدای پروژه اهمیت بسیار زیادی دارد.
مزایای راهاندازی شبکه امن برای کسبوکارها
سرمایهگذاری روی امنیت شبکه صرفاً یک هزینه اضافی نیست؛ بلکه راهکاری برای کاهش ریسک و افزایش پایداری کسبوکار محسوب میشود.
۱. محافظت از اطلاعات حساس
سازمانها روزانه حجم زیادی از اطلاعات مالی، قراردادها، اطلاعات مشتریان و اسناد داخلی را ذخیره و منتقل میکنند. شبکه امن از این اطلاعات در برابر دسترسی غیرمجاز محافظت میکند.
۲. افزایش پایداری سرویسها
زمانی که زیرساخت شبکه بهدرستی طراحی شود، احتمال قطعی سرویسها و اختلال در فرآیندهای کاری کاهش پیدا میکند.
۳. افزایش بهرهوری کارکنان
شبکه پایدار و سریع باعث میشود کاربران بدون قطعی یا کندی به منابع مورد نیاز خود دسترسی داشته باشند.
۴. کاهش هزینههای آینده
اصلاح اشتباهات طراحی شبکه پس از راهاندازی معمولاً بسیار پرهزینهتر از اجرای صحیح پروژه از ابتدا است.
۵. آمادگی برای توسعه سازمان
شبکهای که با دید بلندمدت طراحی شده باشد، امکان افزایش کاربران، اضافه شدن شعب جدید و راهاندازی سرویسهای تازه را فراهم میکند.
مرحله اول: تحلیل نیازهای سازمان
قبل از خرید هرگونه تجهیزات شبکه باید نیازهای واقعی سازمان بررسی شوند. بسیاری از پروژههای ناموفق به دلیل خرید تجهیزات بدون نیازسنجی دقیق شکست میخورند.
در مرحله تحلیل نیازها باید به سوالات زیر پاسخ داده شود:
- چه تعداد کاربر به شبکه متصل خواهند شد؟
- چه تعداد سرور مورد نیاز است؟
- آیا شعبه یا دفتر دیگری وجود دارد؟
- چه سرویسهایی روی شبکه اجرا خواهند شد؟
- حجم تقریبی ترافیک شبکه چقدر است؟
- چه سطحی از امنیت مورد نیاز است؟
- آیا کاربران دورکار وجود دارند؟
- برنامه توسعه سازمان در سه تا پنج سال آینده چیست؟
پاسخ به این سوالات مبنای تصمیمگیری برای انتخاب تجهیزات، پهنای باند، معماری شبکه و سیاستهای امنیتی خواهد بود.
مرحله دوم: طراحی معماری شبکه سازمانی
پس از تکمیل نیازسنجی، نوبت به طراحی معماری شبکه میرسد. معماری شبکه مشخص میکند تجهیزات چگونه به یکدیگر متصل شوند و هر بخش چه وظیفهای داشته باشد.
در شبکههای مدرن معمولاً از معماری لایهای استفاده میشود. این روش مدیریت، توسعه و عیبیابی شبکه را سادهتر میکند.
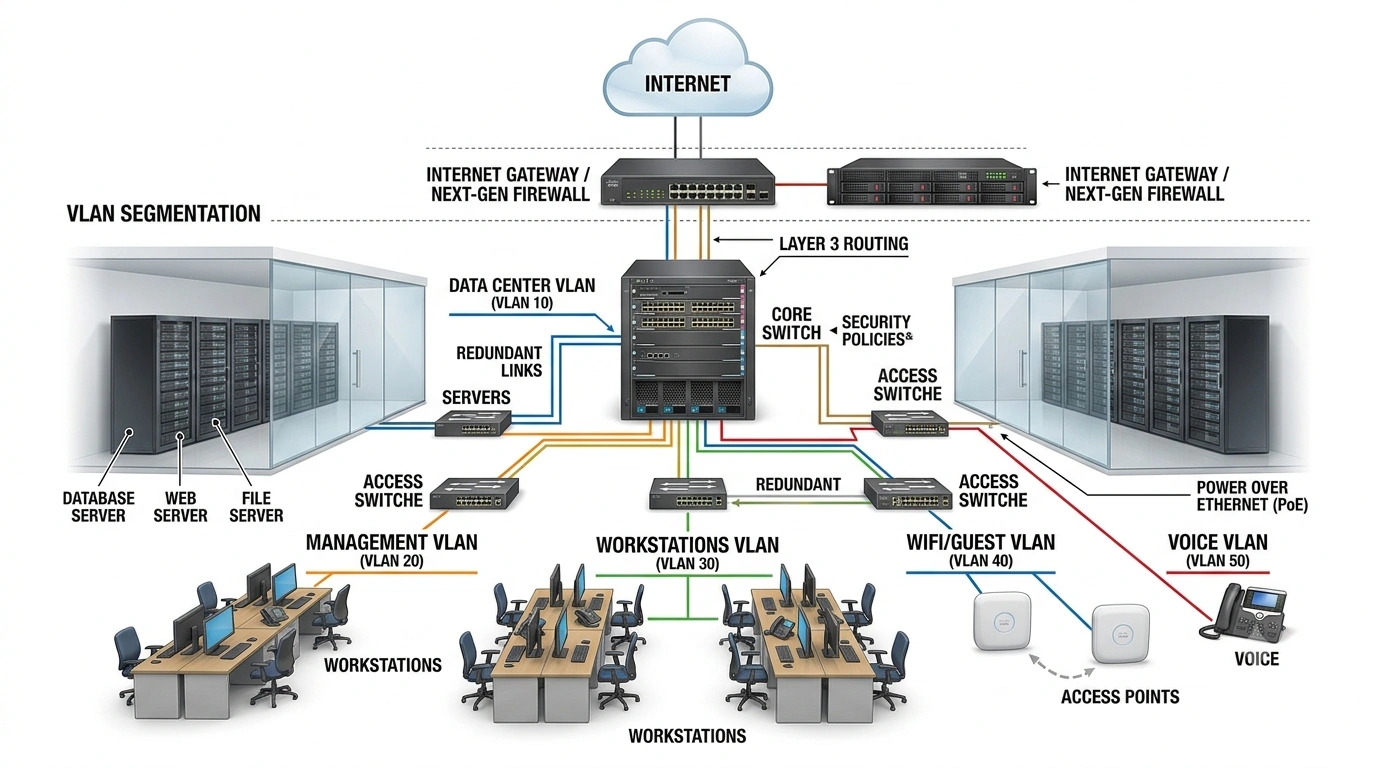
لایه دسترسی (Access Layer)
این لایه نزدیکترین بخش شبکه به کاربران نهایی است. کامپیوترها، تلفنهای VoIP، پرینترها، دوربینها و اکسس پوینتها معمولاً از طریق سوئیچهای این لایه به شبکه متصل میشوند.
در این بخش میتوان سیاستهایی مانند کنترل دسترسی کاربران، VLAN و محدودسازی پورتها را اعمال کرد.
لایه توزیع (Distribution Layer)
این لایه وظیفه مدیریت و کنترل ارتباطات میان بخشهای مختلف شبکه را بر عهده دارد. معمولاً سوئیچهای قدرتمندتر در این قسمت قرار میگیرند و تصمیمات مربوط به مسیریابی داخلی در این لایه انجام میشود.
لایه هسته (Core Layer)
لایه هسته ستون فقرات شبکه محسوب میشود و باید بالاترین سرعت و پایداری را داشته باشد. این بخش مسئول انتقال سریع دادهها میان قسمتهای مختلف شبکه است.
اصول مهم در طراحی شبکه سازمانی
اصل حداقل دسترسی
هر کاربر فقط باید به منابعی دسترسی داشته باشد که برای انجام وظایفش نیاز دارد. دسترسی بیش از حد یکی از مهمترین عوامل نشت اطلاعات در سازمانها محسوب میشود.
تفکیک سرویسها
بهتر است سرورها، کاربران، دوربینها، تجهیزات IoT و شبکه مهمان در بخشهای مجزا قرار گیرند. این کار احتمال گسترش تهدیدات در کل شبکه را کاهش میدهد.
طراحی مبتنی بر توسعه آینده
شبکه باید به گونهای طراحی شود که در صورت افزایش تعداد کاربران یا راهاندازی سرویسهای جدید، نیاز به بازطراحی کامل وجود نداشته باشد.
افزونگی (Redundancy)
در بخشهای حیاتی بهتر است از لینکهای پشتیبان، منابع تغذیه اضافی و تجهیزات جایگزین استفاده شود تا خرابی یک تجهیز باعث توقف کل شبکه نشود.
مستندسازی قبل از اجرا
قبل از شروع پیادهسازی باید تمامی بخشهای شبکه مستندسازی شوند. مستندات شامل نقشه شبکه، محدوده آدرسهای IP، VLANها، تجهیزات مورد استفاده، سیاستهای امنیتی و روشهای پشتیبانگیری خواهند بود.
وجود مستندات دقیق باعث میشود توسعه و نگهداری شبکه در آینده سادهتر و کمهزینهتر شود.
انتخاب تجهیزات مناسب شبکه سازمانی
انتخاب تجهیزات شبکه یکی از مهمترین مراحل اجرای زیرساخت سازمانی است. تجهیزات نامناسب میتوانند باعث کاهش کارایی، افزایش هزینههای نگهداری و ایجاد مشکلات امنیتی شوند. در مقابل، انتخاب تجهیزات متناسب با نیاز واقعی سازمان باعث افزایش پایداری، امنیت و قابلیت توسعه شبکه خواهد شد.
در زمان انتخاب تجهیزات باید علاوه بر وضعیت فعلی سازمان، برنامه توسعه آینده نیز در نظر گرفته شود. تجهیزی که امروز پاسخگوی نیازها است ممکن است در مدت کوتاهی به گلوگاه عملکردی تبدیل شود.
سوئیچهای شبکه
سوئیچ یکی از اصلیترین تجهیزات شبکه محسوب میشود و وظیفه اتصال کاربران، سرورها و سایر تجهیزات را بر عهده دارد.
بهطور کلی سوئیچها در دو دسته اصلی قرار میگیرند:
- سوئیچ غیرمدیریتی (Unmanaged): مناسب شبکههای بسیار کوچک و بدون نیاز به تنظیمات پیشرفته.
- سوئیچ مدیریتی (Managed): مناسب سازمانها و شرکتها که نیاز به VLAN، کنترل ترافیک، مانیتورینگ و مدیریت امنیت دارند.
در محیطهای سازمانی تقریباً همیشه استفاده از سوئیچ مدیریتی توصیه میشود زیرا امکانات امنیتی و مدیریتی بسیار بیشتری ارائه میدهد.
روترها
روتر وظیفه مسیریابی ترافیک میان شبکههای مختلف و اتصال شبکه داخلی به اینترنت یا سایر شعب سازمان را بر عهده دارد.
یک روتر سازمانی باید قابلیتهایی مانند:
- مسیریابی پیشرفته
- VPN
- مدیریت پهنای باند
- کنترل دسترسی
- ثبت رویدادها
- پشتیبانی از چند لینک اینترنت
را در اختیار مدیر شبکه قرار دهد.
فایروال
فایروال یکی از مهمترین تجهیزات امنیتی در هر شبکه سازمانی است. این تجهیز نقش دروازه کنترل ترافیک را ایفا میکند و مشخص میسازد چه ارتباطاتی مجاز و چه ارتباطاتی غیرمجاز هستند.
فایروالهای نسل جدید علاوه بر کنترل ترافیک، امکانات زیر را نیز ارائه میدهند:
- تشخیص و جلوگیری از نفوذ
- فیلتر محتوای وب
- کنترل برنامهها
- بررسی ترافیک رمزنگاریشده
- VPN
- گزارشگیری و مانیتورینگ امنیتی
اکسس پوینتهای بیسیم
در بسیاری از سازمانها بخش قابل توجهی از کاربران از طریق شبکه بیسیم به منابع سازمانی متصل میشوند. انتخاب اکسس پوینت مناسب تأثیر مستقیمی بر کیفیت ارتباط و امنیت شبکه خواهد داشت.
در محیطهای سازمانی بهتر است از اکسس پوینتهایی استفاده شود که امکان مدیریت مرکزی، کنترل کاربران، تعریف شبکه مهمان و اعمال سیاستهای امنیتی را فراهم میکنند.
طراحی آدرسدهی IP در شبکه سازمانی
یکی از مهمترین بخشهای طراحی شبکه، برنامهریزی صحیح برای آدرسدهی IP است. ساختار نامناسب IP Addressing میتواند در آینده باعث پیچیدگی مدیریت، افزایش خطاها و مشکلات توسعه شبکه شود.
بهتر است از همان ابتدا ساختاری استاندارد برای تخصیص آدرسها در نظر گرفته شود.
به عنوان نمونه:
- 192.168.10.0/24 برای کاربران اداری
- 192.168.20.0/24 برای سرورها
- 192.168.30.0/24 برای دوربینهای نظارتی
- 192.168.40.0/24 برای تلفنهای VoIP
- 192.168.50.0/24 برای شبکه مهمان
این روش باعث میشود مدیریت، مستندسازی و عیبیابی شبکه بسیار سادهتر شود.
بخشبندی شبکه با VLAN
یکی از مهمترین روشهای افزایش امنیت و مدیریت بهتر شبکه، استفاده از VLAN است. VLAN یا Virtual Local Area Network امکان تقسیم یک شبکه فیزیکی به چند شبکه منطقی مجزا را فراهم میکند.
در بسیاری از شبکههای ناامن، تمامی کاربران و تجهیزات در یک Broadcast Domain قرار دارند. در چنین شرایطی در صورت آلودگی یک سیستم، احتمال انتشار تهدید به سایر بخشها بسیار زیاد خواهد بود.
با استفاده از VLAN میتوان بخشهای مختلف سازمان را از یکدیگر جدا کرد.
مزایای VLAN
- افزایش امنیت
- کاهش ترافیک Broadcast
- مدیریت سادهتر کاربران
- افزایش کارایی شبکه
- تفکیک سرویسها و تجهیزات
نمونه ساختار VLAN در سازمان
| VLAN | کاربرد |
|---|---|
| 10 | کاربران اداری |
| 20 | سرورها |
| 30 | دوربینهای مداربسته |
| 40 | تلفنهای تحت شبکه |
| 50 | شبکه مهمان |
| 99 | مدیریت تجهیزات |
ارتباط میان VLANها باید صرفاً از طریق قوانین کنترلشده فایروال یا روتر انجام شود.
پیکربندی فایروال سازمانی
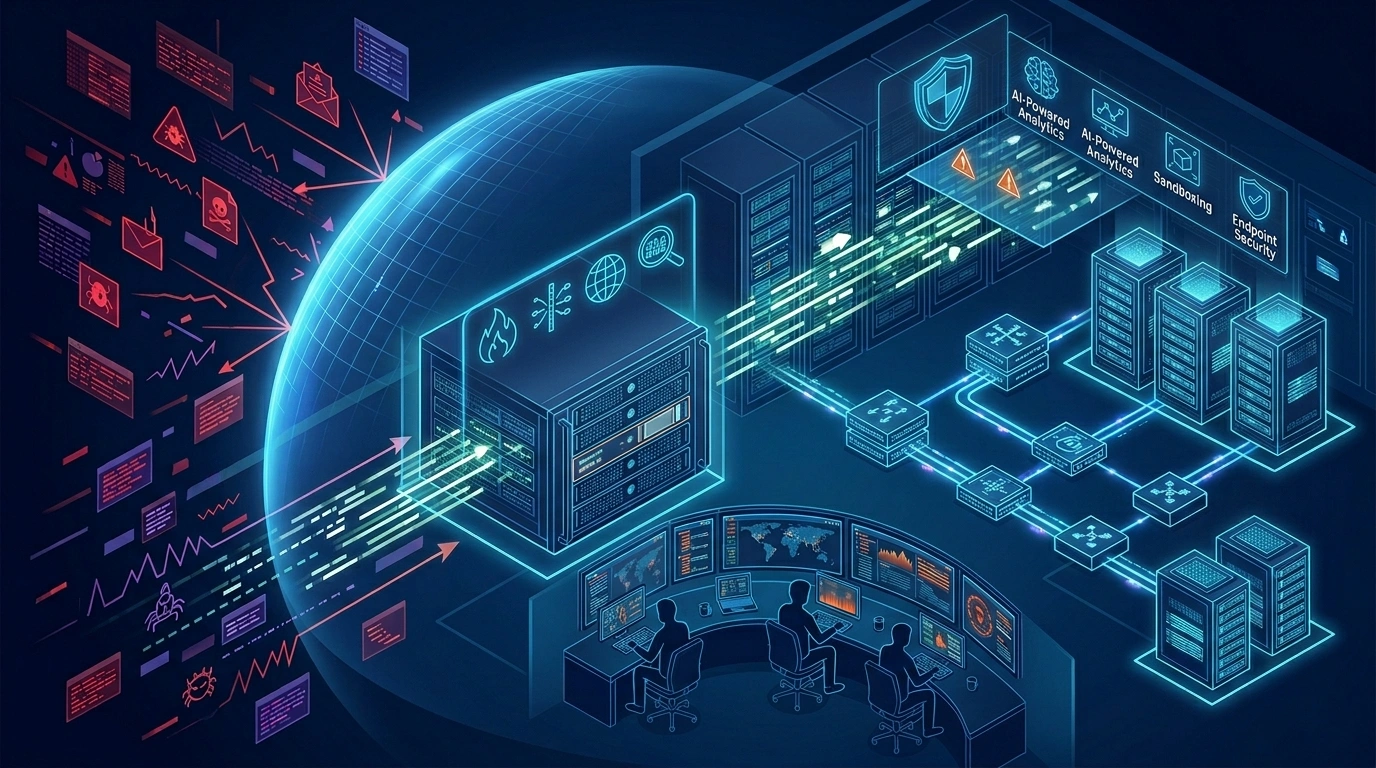
فایروال اولین خط دفاعی شبکه در برابر تهدیدات خارجی محسوب میشود. با این حال بسیاری از نفوذها به دلیل تنظیمات نادرست فایروال اتفاق میافتند.
هدف اصلی فایروال کنترل ترافیک ورودی و خروجی بر اساس سیاستهای امنیتی سازمان است.
اصل Deny All
یکی از مهمترین اصول امنیتی در طراحی فایروال، اصل Deny All است. بر اساس این اصل تمامی ارتباطات به صورت پیشفرض مسدود میشوند و تنها ارتباطاتی که به صورت صریح مجاز شدهاند اجازه عبور خواهند داشت.
این روش نسبت به مدل Allow All امنیت بسیار بیشتری فراهم میکند.
تفکیک سرویسهای عمومی
اگر سازمان دارای وبسایت، سرویس ایمیل یا سایر سرویسهای قابل دسترس از اینترنت باشد، بهتر است این سرویسها در بخشی مجزا از شبکه قرار گیرند.
این ناحیه که معمولاً DMZ نامیده میشود باعث میشود حتی در صورت نفوذ به یک سرویس عمومی، مهاجم به شبکه داخلی دسترسی مستقیم نداشته باشد.
ثبت رویدادها و لاگها
تمامی رویدادهای امنیتی مهم باید ثبت شوند. لاگها نقش بسیار مهمی در شناسایی حملات، بررسی رخدادهای امنیتی و تحلیل مشکلات شبکه دارند.
اطلاعاتی مانند:
- تلاشهای ورود ناموفق
- اتصالات مشکوک
- تغییرات تنظیمات
- ترافیک غیرعادی
- دسترسیهای مدیریتی
باید در لاگهای امنیتی ذخیره شوند.
بهروزرسانی فایروال
فایروال نیز مانند سایر تجهیزات نیازمند بهروزرسانی منظم است. تولیدکنندگان تجهیزات امنیتی بهصورت مداوم آسیبپذیریهای جدید را برطرف میکنند و قابلیتهای امنیتی تازهای ارائه میدهند.
عدم نصب بهروزرسانیها میتواند شبکه را در معرض تهدیدات شناختهشده قرار دهد.
مدیریت دسترسی کاربران
یکی از رایجترین دلایل بروز حوادث امنیتی، مدیریت نامناسب دسترسی کاربران است. بسیاری از کاربران به منابعی دسترسی دارند که برای انجام وظایفشان ضروری نیست.
هرچه سطح دسترسی کاربران محدودتر و هدفمندتر باشد، احتمال سوءاستفاده یا نفوذ کاهش پیدا میکند.
اصل حداقل دسترسی (Least Privilege)
بر اساس این اصل هر کاربر تنها باید به منابعی دسترسی داشته باشد که برای انجام وظایف شغلی خود به آنها نیاز دارد.
برای مثال:
- کارمندان مالی نباید به سرورهای توسعه دسترسی داشته باشند.
- کاربران عادی نباید دسترسی مدیریتی داشته باشند.
- حسابهای مدیریتی نباید برای فعالیتهای روزمره استفاده شوند.
احراز هویت چندمرحلهای
استفاده از احراز هویت چندمرحلهای (MFA) یکی از مؤثرترین راهکارهای افزایش امنیت دسترسیها محسوب میشود. در این روش علاوه بر رمز عبور، عامل دیگری مانند کد یکبار مصرف یا اپلیکیشن احراز هویت نیز مورد نیاز خواهد بود.
حتی اگر رمز عبور کاربر افشا شود، مهاجم بدون عامل دوم قادر به ورود نخواهد بود.
ایمنسازی شبکه بیسیم (WiFi)
شبکه بیسیم یکی از پرکاربردترین بخشهای زیرساخت فناوری اطلاعات در سازمانها محسوب میشود. در عین حال بسیاری از حملات امنیتی از طریق پیکربندی اشتباه شبکههای WiFi انجام میشوند. به همین دلیل امنیت شبکه بیسیم باید همانند سایر بخشهای شبکه مورد توجه قرار گیرد.
اولین اقدام امنیتی، تغییر تمامی رمزهای عبور پیشفرض تجهیزات بیسیم است. بسیاری از مهاجمان در نخستین مرحله تلاش میکنند از تنظیمات کارخانه تجهیزات سوءاستفاده کنند.
همچنین توصیه میشود از الگوریتمهای رمزنگاری جدید استفاده شود و از استانداردهای قدیمی که دارای آسیبپذیریهای شناختهشده هستند استفاده نشود.
- استفاده از رمز عبور پیچیده و طولانی
- ایجاد شبکه مجزای مهمان
- محدودسازی دسترسی مدیریتی
- بهروزرسانی Firmware اکسس پوینتها
- استفاده از احراز هویت سازمانی برای کاربران
- جداسازی کاربران بیسیم از سرورهای حساس
در سازمانهایی که تعداد کاربران زیادی دارند، بهتر است شبکه مهمان کاملاً از شبکه داخلی جدا شود تا مهمانان به هیچیک از منابع داخلی دسترسی نداشته باشند.
راهاندازی VPN برای دسترسی از راه دور
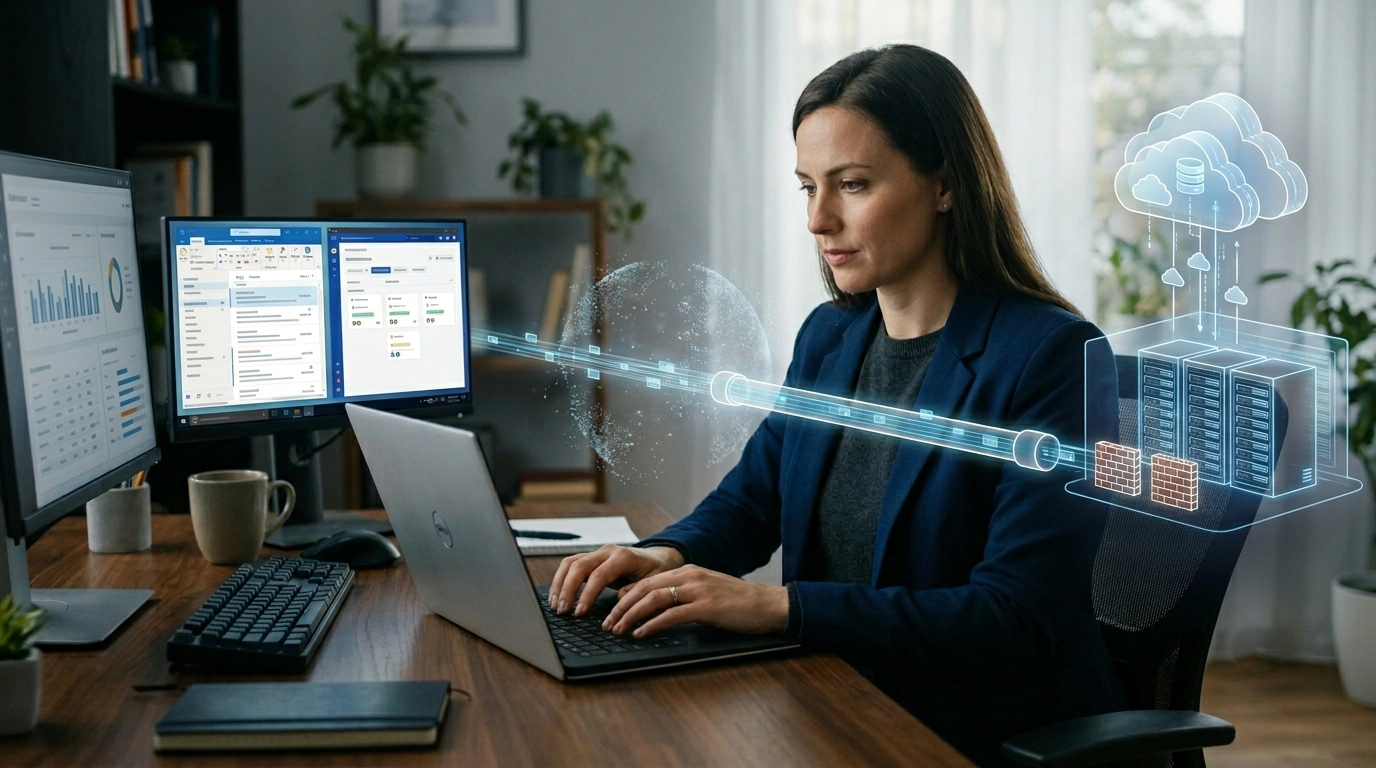
امروزه بسیاری از کارکنان بهصورت دورکار فعالیت میکنند یا در سفرهای کاری نیاز به دسترسی به منابع سازمانی دارند. در چنین شرایطی استفاده از VPN یکی از بهترین روشهای ایجاد ارتباط امن است.
VPN یا Virtual Private Network یک تونل رمزنگاریشده میان کاربر و شبکه سازمان ایجاد میکند و مانع از شنود اطلاعات توسط افراد غیرمجاز میشود.
مزایای استفاده از VPN
- دسترسی امن از خارج سازمان
- رمزنگاری اطلاعات در مسیر انتقال
- کاهش ریسک سرقت اطلاعات
- امکان مدیریت کاربران دورکار
- افزایش امنیت ارتباطات بین شعب
بهتر است دسترسی VPN فقط برای کاربران مورد نیاز فعال شود و احراز هویت چندمرحلهای نیز برای آن در نظر گرفته شود.
مانیتورینگ و مدیریت امنیت شبکه
هیچ شبکهای بدون مانیتورینگ مؤثر قابل مدیریت نیست. مدیر شبکه باید در هر لحظه بتواند وضعیت تجهیزات، مصرف منابع، سلامت لینکها و رویدادهای امنیتی را مشاهده کند.
مانیتورینگ مناسب مزایای متعددی دارد:
- تشخیص سریع اختلالات
- شناسایی رفتارهای مشکوک
- تحلیل روند مصرف منابع
- کاهش زمان رفع مشکلات
- افزایش پایداری سرویسها
بهتر است تمامی تجهیزات اصلی از جمله فایروال، سوئیچها، روترها، سرورها و سرویسهای حیاتی در سامانه مانیتورینگ ثبت شوند.
پشتیبانگیری و بازیابی اطلاعات
یکی از مهمترین بخشهای امنیت شبکه، آمادگی برای بازیابی اطلاعات پس از وقوع حادثه است. حتی بهترین زیرساختها نیز ممکن است به دلیل خرابی سختافزار، خطای انسانی، حملات سایبری یا حوادث فیزیکی دچار مشکل شوند.
به همین دلیل باید استراتژی مشخصی برای تهیه نسخه پشتیبان وجود داشته باشد.
- تهیه بکاپ منظم از سرورها
- ذخیره نسخه پشتیبان در محل جداگانه
- تست دورهای فرآیند بازیابی
- بکاپ از تنظیمات تجهیزات شبکه
- استفاده از چند نسخه پشتیبان
بسیاری از سازمانها نسخه پشتیبان تهیه میکنند اما فرآیند بازیابی را آزمایش نمیکنند. بکاپی که امکان بازیابی آن وجود نداشته باشد عملاً بیفایده است.
اشتباهات رایج در طراحی شبکه سازمانی
در بسیاری از پروژهها مشکلات امنیتی نه به دلیل حملات پیچیده بلکه به دلیل اشتباهات ساده در طراحی و مدیریت شبکه رخ میدهند.
- استفاده از رمزهای عبور ضعیف
- عدم بهروزرسانی تجهیزات
- قرار دادن تمام کاربران در یک VLAN
- نبود مستندات شبکه
- فعال بودن سرویسهای غیرضروری
- نبود سیاست مشخص برای دسترسی کاربران
- عدم مانیتورینگ مداوم
- عدم تست نسخههای پشتیبان
پرهیز از این اشتباهات میتواند بخش بزرگی از ریسکهای امنیتی را کاهش دهد.
چکلیست راهاندازی شبکه امن سازمانی
- نیازسنجی کامل انجام شده است.
- معماری شبکه طراحی و مستندسازی شده است.
- VLANها تعریف شدهاند.
- فایروال پیکربندی شده است.
- دسترسی کاربران محدود شده است.
- شبکه مهمان از شبکه داخلی جدا شده است.
- VPN برای کاربران دورکار راهاندازی شده است.
- سامانه مانیتورینگ فعال است.
- نسخه پشتیبان بهصورت منظم تهیه میشود.
- مستندات شبکه بهروز نگهداری میشوند.
سوالات متداول
آیا شرکتهای کوچک هم به فایروال نیاز دارند؟
بله. حتی شرکتهای کوچک نیز در معرض تهدیدات سایبری قرار دارند و استفاده از فایروال یکی از حداقل الزامات امنیتی محسوب میشود.
آیا VLAN امنیت شبکه را افزایش میدهد؟
بله. VLAN با جداسازی منطقی بخشهای مختلف شبکه باعث کاهش سطح حمله و کنترل بهتر دسترسیها میشود.
هر چند وقت یکبار باید از اطلاعات بکاپ تهیه شود؟
این موضوع به اهمیت اطلاعات بستگی دارد اما برای بسیاری از سازمانها تهیه نسخه پشتیبان روزانه توصیه میشود.
آیا VPN به تنهایی برای امنیت کافی است؟
خیر. VPN تنها یکی از لایههای امنیتی است و باید در کنار فایروال، کنترل دسترسی، مانیتورینگ و سایر راهکارهای امنیتی استفاده شود.
جمعبندی
راهاندازی یک شبکه امن سازمانی نیازمند برنامهریزی دقیق، انتخاب تجهیزات مناسب، طراحی اصولی و اجرای سیاستهای امنیتی صحیح است. سازمانهایی که از ابتدا زیرساخت خود را بر اساس استانداردهای فنی و امنیتی طراحی میکنند، در آینده هزینه کمتری برای نگهداری و رفع مشکلات پرداخت خواهند کرد.
استفاده از معماری مناسب، VLAN، فایروال، VPN، مانیتورینگ مستمر و برنامه پشتیبانگیری منظم میتواند امنیت و پایداری شبکه را به شکل قابل توجهی افزایش دهد و زمینه رشد کسبوکار را فراهم کند.
مقایسه شبکه سنتی و معماری Zero Trust
در گذشته اکثر شبکههای سازمانی بر اساس مدل اعتماد داخلی طراحی میشدند. در این مدل فرض بر این بود که هر کاربری که وارد شبکه داخلی شده است، قابل اعتماد است. اما با افزایش حملات سایبری، گسترش دورکاری و استفاده از سرویسهای ابری، این رویکرد دیگر پاسخگوی نیازهای امنیتی سازمانها نیست.
معماری Zero Trust بر این اصل استوار است که هیچ کاربر یا دستگاهی نباید به صورت پیشفرض مورد اعتماد قرار گیرد؛ حتی اگر داخل شبکه سازمان قرار داشته باشد. در این مدل هر درخواست دسترسی باید احراز هویت، اعتبارسنجی و کنترل شود.
| ویژگی | شبکه سنتی | Zero Trust |
|---|---|---|
| اعتماد به کاربران داخلی | بالا | صفر |
| کنترل دسترسی | محدود | دقیق و مرحلهای |
| امنیت دورکاری | متوسط | بالا |
| مدیریت تهدیدات داخلی | ضعیفتر | قویتر |
| ثبت و تحلیل فعالیت کاربران | محدود | جامع |
اگرچه پیادهسازی کامل Zero Trust در همه سازمانها ضروری نیست، اما استفاده از اصول آن مانند احراز هویت چندمرحلهای، کنترل دسترسی مبتنی بر نقش و تفکیک سرویسها میتواند امنیت شبکه را به شکل چشمگیری افزایش دهد.
نمونه طراحی شبکه برای شرکت کوچک، متوسط و بزرگ
شرکت کوچک (تا ۲۰ کاربر)
در شرکتهای کوچک معمولاً یک فایروال، یک یا دو سوئیچ مدیریتی، یک اکسس پوینت سازمانی و یک سرور برای ارائه سرویسهای داخلی کافی است. با این حال استفاده از VLAN برای جداسازی کاربران و شبکه مهمان همچنان توصیه میشود.
شرکت متوسط (۲۰ تا ۱۰۰ کاربر)
در این سطح بهتر است از چند VLAN مجزا، سامانه مانیتورینگ، سرور پشتیبان، تجهیزات بیسیم مدیریتی و فایروال نسل جدید استفاده شود. همچنین تعریف سیاستهای امنیتی متمرکز اهمیت بیشتری پیدا میکند.
سازمان بزرگ (بیش از ۱۰۰ کاربر)
سازمانهای بزرگ معمولاً به زیرساخت افزونه، لینکهای پشتیبان، چندین فایروال، سامانه مدیریت رخدادهای امنیتی، مراکز داده اختصاصی و راهکارهای پیشرفته کنترل دسترسی نیاز دارند.
برنامه نگهداری دورهای شبکه
راهاندازی شبکه پایان کار نیست. شبکه باید به صورت مداوم نگهداری و پایش شود تا عملکرد و امنیت آن در سطح مطلوب باقی بماند.
نمونه برنامه نگهداری پیشنهادی:
| فعالیت | دوره زمانی |
|---|---|
| بررسی لاگهای امنیتی | روزانه |
| بررسی وضعیت بکاپها | روزانه |
| بررسی سلامت تجهیزات | هفتگی |
| بهروزرسانی تجهیزات | ماهانه |
| بازبینی دسترسی کاربران | فصلی |
| تست بازیابی اطلاعات | فصلی |
| ممیزی امنیتی | سالانه |
نشانههایی که میگویند شبکه سازمان نیاز به بازطراحی دارد
- کندی مداوم شبکه در ساعات کاری
- قطعیهای مکرر سرویسها
- عدم وجود مستندات فنی
- افزایش تعداد تجهیزات بدون برنامه مشخص
- نبود VLAN و تفکیک سرویسها
- عدم امکان مانیتورینگ دقیق
- قدیمی بودن تجهیزات اصلی
- افزایش رخدادهای امنیتی
اگر چند مورد از این نشانهها در شبکه سازمان مشاهده میشود، احتمالاً زمان بازنگری در طراحی زیرساخت فرا رسیده است.
نتیجه نهایی
یک شبکه سازمانی موفق تنها مجموعهای از کابلها و تجهیزات نیست؛ بلکه زیرساختی استراتژیک برای رشد کسبوکار محسوب میشود. سازمانهایی که طراحی شبکه را بر اساس اصول مهندسی، امنیت و قابلیت توسعه انجام میدهند، در آینده با مشکلات کمتری مواجه خواهند شد و هزینه نگهداری پایینتری خواهند داشت.
طراحی صحیح معماری شبکه، انتخاب تجهیزات مناسب، استفاده از VLAN، پیادهسازی فایروال، راهاندازی VPN، مانیتورینگ مستمر و داشتن برنامه پشتیبانگیری منظم، مهمترین عواملی هستند که امنیت و پایداری شبکه سازمانی را تضمین میکنند.